
MetaMask a annoncé mercredi un incident de sécurité sur une partie de son infrastructure. L’entreprise affirme n’avoir identifié, à ce stade, aucune menace immédiate pour les portefeuilles de ses utilisateurs. Le service touché est le staking, où un attaquant a détourné environ 0,36 ETH de récompenses avant que MetaMask ne coupe par précaution des machines qui géraient quelque 523 000 ETH, d’après l’estimation d’un chercheur en sécurité.
Pour résumer
- MetaMask signale un incident de sécurité sur une partie de son infrastructure, sans menace immédiate identifiée pour les portefeuilles.
- Environ 0,36 ETH de récompenses de staking ont été détournés, les ETH déposés par les clients n’ont pas été touchés.
- Par précaution, MetaMask coupe ses machines de staking, et le retour à la normale peut prendre environ 45 jours.
Obtenir un résumé de cet article par IA
ChatGPTCe que MetaMask dit de son incident de sécurité
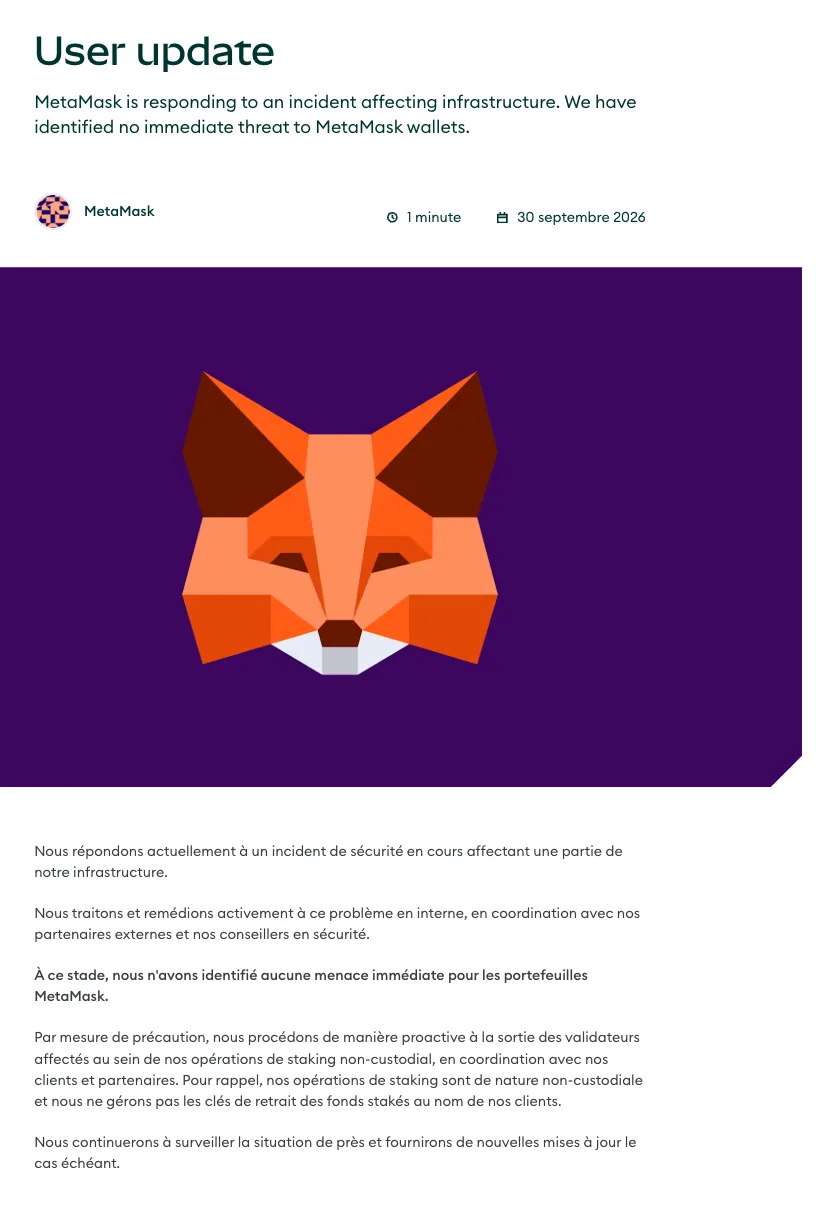
Le texte mis en ligne mercredi 30 septembre, un court communiqué sur l’incident de sécurité en cours, tient en quelques lignes : une partie de l’infrastructure de l’entreprise est touchée, l’équipe traite le problème en interne avec des partenaires externes et des conseillers en sécurité, et aucune menace immédiate pour les portefeuilles MetaMask n’a été identifiée.
Pour un utilisateur de MetaMask, c’est la phrase qui compte. Le communiqué ne demande aucune démarche particulière aux détenteurs d’un portefeuille. L’entreprise garde en revanche le silence sur la partie de son infrastructure visée et sur la façon dont l’attaquant y est entré.
La seule mesure concrète annoncée concerne le staking, le service qui permet de faire travailler ses ETH pour toucher un rendement. Par précaution, MetaMask arrête les validateurs exposés à l’incident de sécurité, ces ordinateurs qui vérifient les transactions d’Ethereum et rapportent des récompenses, en coordination avec ses clients et ses partenaires.
MetaMask rappelle que ce staking est non custodial : les clés qui permettent de retirer les fonds restent entre les mains des clients. Les ETH déposés se trouvent ainsi hors de portée de l’infrastructure compromise. Le service s’appelait d’ailleurs Consensys Staking jusqu’à la séparation entre MetaMask et Consensys annoncée début septembre.
L’ampleur de la coupure reste une estimation. Le chercheur en sécurité Ethereum Kaden chiffre à environ 17 000 le nombre de validateurs arrêtés, pour quelque 523 000 ETH, soit près de 1,4 Md$. MetaMask n’a pas confirmé ces chiffres depuis son incident de sécurité.
0,36 ETH détournés : ce que l’attaquant a réellement pris
Le préjudice direct se compte en fractions d’ether. Dans son relevé publié sur X, Kaden indique que 18 des 19 validateurs de MetaMask ayant touché des récompenses pour la production de blocs les ont envoyées vers une adresse inattendue. Le montant détourné atteint environ 0,36 ETH, moins de 1 000 $, et l’adresse de destination est liée au mixeur Tornado Cash.
Le fonctionnement d’Ethereum explique pourquoi l’incident de sécurité s’est arrêté là. Le réseau sépare l’adresse qui reçoit les récompenses et celle qui reçoit les retraits des fonds stakés. L’attaquant a mis la main sur des identifiants liés à la première, ce qui lui a permis de capter des frais de transaction sans jamais accéder aux ETH déposés.
Une partie de ces fonds passe par Lido, le protocole qui permet de staker ses ETH sans faire tourner soi-même de validateur, en échange d’un jeton appelé stETH. Ce modèle délègue la sécurité à des opérateurs que l’utilisateur ne choisit pas, un point détaillé dans notre guide sur le fonctionnement et les risques du staking liquide.
Le contributeur KimonSh a détaillé le calendrier dans la note de sécurité publiée sur le forum de Lido. Tous les validateurs de MetaMask au sein du protocole sont en cours de sortie, et les dernières sorties sont attendues d’ici le 7 octobre.
Pour les détenteurs de stETH, Lido se montre clair : aucune action n’est requise, et le protocole dispose d’un fonds de réserve de plus de 6 750 stETH. Des pénalités d’indisponibilité restent possibles. Will Shannon, développeur chez Lido, précise que les ETH retirés reviendront progressivement dans le protocole sur une période d’environ 45 jours.
Le coût de l’incident de sécurité prend donc la forme d’un manque à gagner temporaire sur le rendement, réparti sur l’ensemble des détenteurs, tandis que le capital déposé reste intact.
À voir également sur Cryptonomic :
- La Californie interdit les memecoins à ses élus
- Le max pain des options Bitcoin et ce qu’il prédit vraiment
- Le XRP Ledger repousse sa mise à jour Batch au 9 octobre
Ce que l’incident de sécurité change pour MetaMask et ses utilisateurs
Le contraste avec les grands piratages de l’été reste net. En juillet, trois protocoles DeFi avaient perdu 35 M$ en six heures, faute d’avoir pu couper l’accès à temps. Ici, la perte directe reste sous les 1 000 $, et c’est la réaction rapide de MetaMask qui fait l’actualité.
À court terme, tout dépendra de ce que MetaMask révélera sur l’origine de l’incident de sécurité. Tant que le point d’entrée reste inconnu, couper les validateurs est la réponse la plus prudente, puisque cette coupure prive l’attaquant de tout nouveau revenu.
L’exposition dépasse Lido. MetaMask gère plus de 3 Md$ d’ether staké et propose trois formules dans son interface Portfolio : le staking mutualisé, le staking par validateur et le staking liquide via Lido et Rocket Pool. Le communiqué ne précise pas si les formules hors Lido sont concernées.
L’incident tombe à un moment où MetaMask élargit fortement son périmètre. Le portefeuille a annoncé cet été son ouverture aux agents IA autonomes, et son indépendance récente vis-à-vis de Consensys le pousse vers davantage de services financiers. Chaque service ajouté élargit aussi la surface exposée à un incident de sécurité.
MetaMask s’engage à surveiller la situation de près et à publier de nouvelles informations au fil de l’enquête. Le prochain communiqué sur cet incident de sécurité devra dire quelles parties de l’infrastructure ont été touchées et si d’autres services du portefeuille l’ont été.
Affaire à suivre sur Cryptonomic.