
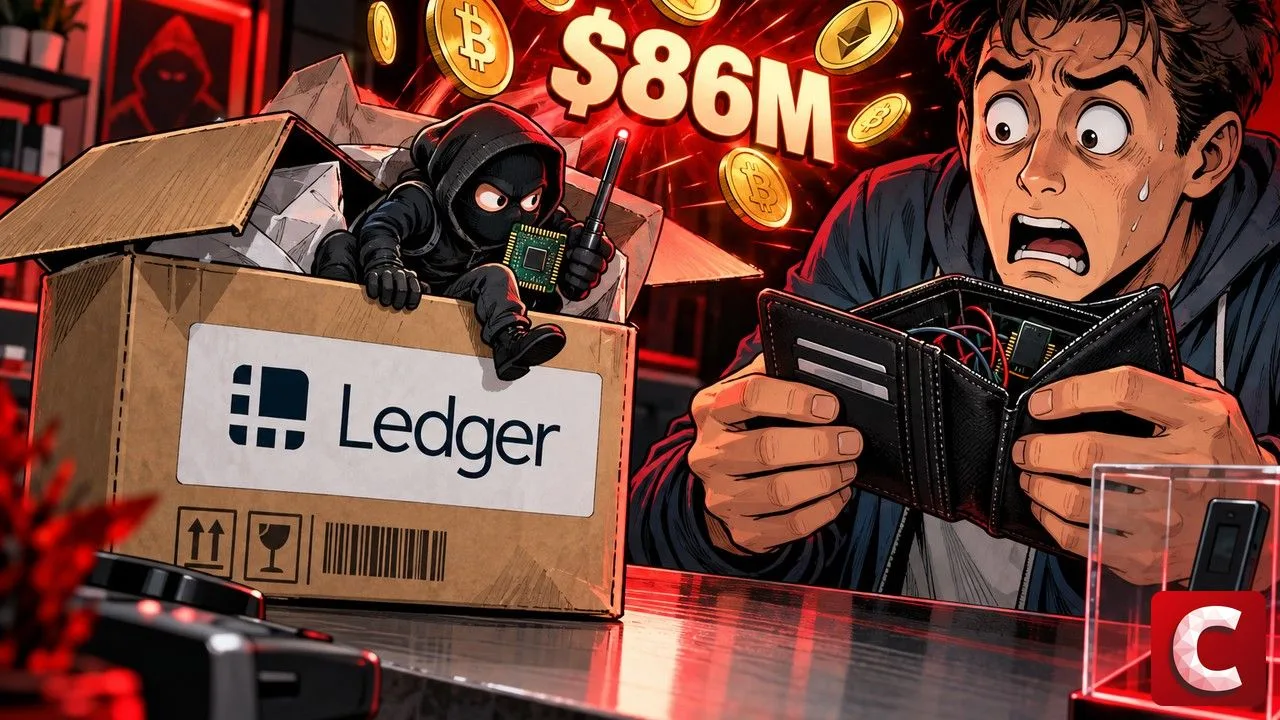
Des appareils Ledger vendus par CryptoBilis, revendeur officiel de la marque en Indonésie, en Malaisie et aux Philippines, contenaient un implant matériel non autorisé. Les enquêteurs on-chain chiffrent les pertes entre 86 M$ et 103,4 M$ sur Bitcoin, Ethereum et Tron. Ledger assure que ses propres systèmes n’ont pas été compromis et que tous les cas confirmés passent par ce revendeur.
Pour résumer
- Des appareils Ledger achetés chez le revendeur CryptoBilis cachaient un implant matériel non autorisé.
- Les estimations vont de 86 M$ à 103,4 M$, dont 10 M USDT gelés par Tether.
- Ledger demande aux acheteurs de ne pas initialiser ces appareils et de transférer leurs fonds.
Obtenir un résumé de cet article par IA
ChatGPTComment des appareils Ledger piégés ont vidé plus de 300 portefeuilles
L’affaire démarre le vendredi 9 octobre. Ledger annonce enquêter sur des pertes de fonds signalées par des clients qui avaient acheté leurs appareils Ledger chez CryptoBilis, un revendeur agréé qui couvre l’Indonésie, la Malaisie et les Philippines. Le fabricant demande aussitôt au revendeur de suspendre ses ventes et ses expéditions.
Le lendemain, Ledger confirme avoir trouvé un implant matériel non autorisé dans au moins un appareil d’un client touché. Pour la première fois, une preuve physique appuie l’hypothèse d’appareils manipulés avant d’arriver chez leurs acheteurs.
Le fabricant a précisé sa position dans le message publié sur le compte X officiel du support de Ledger. L’entreprise y écrit que son infrastructure, ses systèmes et ses services n’ont pas été compromis, et ouvre l’adresse [email protected] pour recueillir les informations utiles à l’enquête.
Les premiers chiffrages viennent des enquêteurs on-chain. Le chercheur tanuki42 relève plus de 72 M$ envoyés vers des adresses suspectes, quand l’analyste Specter estime les pertes à plus de 86 M$ sur Bitcoin, Ethereum et Tron. La société d’analyse Bitquery arrive ensuite à 93,2 M$, répartis sur 315 portefeuilles et six blockchains.
Le relevé de l’enquêteur YFarmX, publié le 12 octobre, monte à 103,4 M$ siphonnés sur 530 adresses et sept blockchains. Les trois quarts de cette somme sont sortis en USDT sur Tron. Ledger n’a confirmé aucun de ces montants.
L’incident ravive un débat ouvert cet été, quand ZachXBT jugeait les hardware wallets inutilisables et réservait ses critiques les plus dures à Ledger. Il touche cette fois le maillon que l’acheteur contrôle le moins, le circuit de distribution des appareils Ledger.
CryptoBilis, revendeur agréé racheté en mars 2026
Ledger a publié un point d’étape le 11 octobre, 72 heures après l’ouverture de l’enquête. Tous les cas confirmés concernent des appareils Ledger vendus par CryptoBilis, et le fabricant estime que le volume d’appareils touchés est limité. Ses systèmes internes et ses canaux de vente directs restent hors de cause.
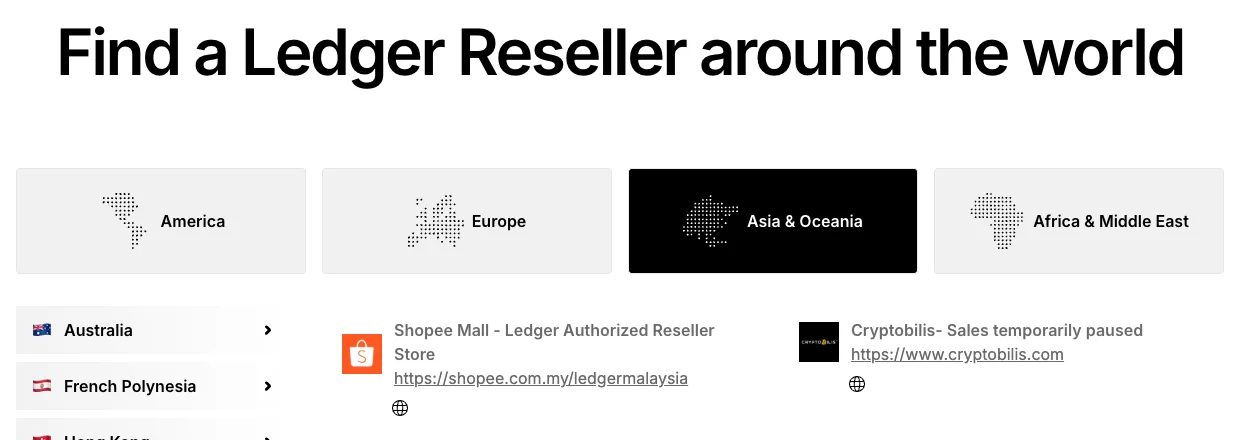
CryptoBilis a cessé toutes ses ventes de portefeuilles matériels jusqu’à la fin de l’enquête. La carte officielle des revendeurs agréés par Ledger affiche désormais la mention « Sales temporarily paused » à côté de son nom, dans la rubrique consacrée à la Malaisie.
L’actionnariat du revendeur pose question. Des documents d’immatriculation relayés par le média philippin BitPinas montrent que CryptoBilis a changé de mains en mars 2026. Depuis le 3 août, un actionnaire unique basé dans la province chinoise du Heilongjiang, identifié sous le nom de Jiaming, détient la totalité du capital.
Changpeng Zhao, cofondateur de Binance, parle d’une attaque de la chaîne d’approvisionnement qui vise un seul vendeur d’appareils Ledger. Il avance aussi que les attaquants auraient racheté le revendeur, une affirmation que personne n’a vérifiée à ce stade.
Mark Karpelès, ancien patron de Mt. Gox, dit avoir trouvé dans un Ledger venu de Malaisie une carte électronique supplémentaire, avec un module LTE, une eSIM et une antenne. Il précise que ses exemplaires venaient de vendeurs non autorisés sur Amazon, et Ledger n’a pas confirmé ses constats.
Un utilisateur de X affirme de son côté avoir repéré dans des magasins européens des appareils Ledger modifiés de façon identique. Le fabricant maintient que tous les cas confirmés passent par CryptoBilis. La logistique des portefeuilles matériels avait déjà été prise en défaut en août avec la fuite de 13 689 dossiers clients de Trezor chez son prestataire ShipMonk.
À voir également sur Cryptonomic :
- Bitcoins saisis : les États-Unis déplacent 833,6 BTC
- Quand un layer 2 ferme, comment récupérer vos fonds
- Bitcoin recule sous 84 000 $ avec le Brent à 101,50 $
Ce que Ledger demande aux détenteurs d’appareils Ledger
Les fonds volés ont suivi un circuit que Chainalysis décrit comme une opération de blanchiment inter-chaînes sophistiquée. Les USDT ont été convertis en USDD, le stablecoin de Tron que Tether ne peut pas geler, avant de passer en ether via THORChain.
YFarmX a suivi sept vagues de dépôts dans le mélangeur Tornado Cash, dont 2 810 ETH, avant un passage par la réserve blindée de Zcash. De son côté, Tether a placé 10 M USDT sur liste noire le 9 octobre, répartis sur 37 adresses. Les sommes gelées couvrent à peu près un dixième des pertes estimées, et le reste circule encore.
Le tableau de suivi de CertiK chiffre à 116,1 M$ les pertes liées aux piratages depuis le 1er octobre, sur 26 incidents. Ce total d’octobre est dominé par l’affaire des appareils Ledger vendus par CryptoBilis.
Pour les acheteurs passés par ce revendeur, les consignes de Ledger sont précises. Un appareil jamais initialisé ne doit pas être configuré. Un appareil déjà utilisé impose de transférer les fonds vers une nouvelle phrase de récupération, créée sur un appareil acheté directement chez Ledger. Le fabricant demande ensuite de contacter son support officiel et de signaler le vol aux forces de l’ordre locales.
Ledger rappelle qu’il n’appelle jamais ses clients, ne leur écrit jamais en message privé et ne leur demande jamais leur phrase de récupération de 24 mots. Sur Amazon, Shopee ou Lazada, une boutique « Ledger Authorized Store » est exploitée par un revendeur agréé, dont l’identité se vérifie dans la liste officielle de la marque.
Les détenteurs qui s’interrogent sur leur mode de conservation trouveront les coûts et les usages de chaque option dans notre comparatif entre cold wallet et hot wallet. Pour les appareils Ledger achetés en Asie du Sud-Est, la suite dépend désormais des conclusions de l’enquête et des autorités saisies.
Affaire à suivre sur Cryptonomic.